
 Notícias
O Firefox Enterprise 159, lançado em 27 de outubro, acrescenta duas mudanças concretas para equipes de TI: permite exigir novo login corporativo ao restaurar uma sessão depois de uma falha do navegador e passa a gerar SBOMs para suas builds. A versão também desativa Form ML por padrão. A novidade merece avaliação de organizações que precisam controlar o que acontece dentro do navegador, mas não é uma atualização simples para qualquer empresa: a implantação depende de um console administrativo e serviços operados na própria infraestrutura da organização, e a Mozilla ainda direciona a oferta a um programa de acesso antecipado com foco inicial em alguns países europeus.
O que entrou na versão 159
A nota de lançamento do Firefox Enterprise 159, publicada em 27 de outubro de 2026, informa que administradores podem exigir as credenciais corporativas novamente após uma falha do navegador. Isso ajuda a evitar que uma sessão restaurada reabra sem autenticação em uma máquina compartilhada ou em outra situação na qual o dispositivo ficou fora do controle do usuário. A mudança não substitui bloqueio de tela, autenticação multifator ou políticas de sessão; ela acrescenta um ponto de controle ao fluxo de recuperação.
A mesma versão inclui geração de SBOM, a lista de componentes de software usados na build. Para uma equipe que inventaria dependências de aplicações e infraestrutura, isso oferece um artefato para revisão e acompanhamento da cadeia de fornecimento do navegador. Uma SBOM, por si só, não prova que o software está livre de vulnerabilidades nem elimina a necessidade de acompanhar avisos e atualizações.
A Mozilla também registra que o Form ML fica desativado por padrão nas versões Enterprise. A nota não detalha nesse ponto todas as implicações do recurso; a decisão prática para uma avaliação é verificar no ambiente real quais funções de preenchimento de formulário ficam habilitadas, quais dados entram nos fluxos e que política se aplica a cada perfil. Evite concluir que “IA do navegador” está toda desligada ou toda coberta por essa opção.
O navegador como ponto de controle
A Mozilla apresentou o Firefox Enterprise em 12 de outubro como uma edição corporativa baseada no Firefox, com console administrativo executado na infraestrutura da organização. A apresentação oficial do produto destaca controle central de políticas, acesso a aplicações web, movimentação de dados e uso de ferramentas de IA. A versão inicial, Firefox Enterprise 158, saiu no dia seguinte.
As notas do Firefox Enterprise 158 descrevem recursos como login com provedor de identidade compatível com OpenID Connect, avaliação da postura do dispositivo, regras para extensões, atualização controlada e integração de eventos com SIEM. O DLP integrado pode avisar ou bloquear ações como colar, enviar ou baixar arquivos em domínios escolhidos. Segundo a Mozilla, essas verificações integradas acontecem no próprio dispositivo; empresas que já usam um agente DLP compatível podem encaminhar a análise a ele.
Isso torna o browser um lugar possível para aplicar regras de uso: por exemplo, permitir acesso a um serviço de IA aprovado e limitar upload de arquivos em outro. A equipe ainda precisa desenhar a regra, escolher domínios, definir exceções e observar falsos positivos. A ferramenta não decide sozinha quais dados são sensíveis nem resolve permissões mal configuradas nos sistemas internos.
Essa camada complementa discussões sobre identidade e controle de agentes, como as abordadas no artigo da Pump sobre identidade e acesso controlado para agentes de IA. Também se conecta à necessidade de mapear dados que passam por sites e aplicativos, tema do guia da ANPD sobre o ECA Digital. São contextos de governança; nenhum deles significa que o Firefox Enterprise, por si só, assegure conformidade regulatória.
O custo operacional do modelo on-premises
O ponto mais importante para decidir se vale investigar é o modelo de implantação. As notas oficiais dizem que a organização precisa implantar o Admin Console e serviços de suporte — incluindo Remote Settings, Sync, telemetria, coleta de falhas e atualizações — em sua própria infraestrutura. Isso amplia o controle sobre políticas e dados, mas também transfere trabalho operacional: provisionamento, segurança, disponibilidade, backup, monitoramento e atualização desses componentes.
O Trust Center da Mozilla oferece documentos de responsabilidade compartilhada, fluxos de dados e processamento, telemetria e políticas. A própria Mozilla recomenda que cada organização revise esses materiais para entender a fronteira entre o que ela opera e o que o fornecedor presta. Antes de interpretar “on-premises” como “nenhum dado sai da empresa”, confirme os fluxos, sub-processadores, suporte e componentes necessários à implantação concreta.
A oferta também ainda não é um download aberto com configuração imediata. A documentação de lançamento pede que as organizações solicitem acesso antecipado, e a Mozilla indicou foco inicial de vendas na França, Alemanha, Áustria e Suíça, com outros mercados a seguir. Para uma empresa brasileira, disponibilidade comercial, suporte, preço, requisitos de infraestrutura e cronograma precisam ser confirmados com o fornecedor; a documentação pública não responde a todos esses pontos.
Checklist para uma avaliação responsável
Uma equipe interessada pode começar com um piloto limitado e perguntas objetivas:
- Quais aplicações, grupos de usuários e tipos de dados justificariam controles no browser?
- O console será operado em infraestrutura própria ou em nuvem sob controle da empresa? Quem responderá por atualizações, disponibilidade e incidentes?
- O login OIDC, postura de dispositivo e regras de extensão funcionam com a identidade, MDM, DLP e SIEM existentes?
- Os bloqueios de copiar, colar, download e upload são precisos nos domínios relevantes? Que processo permite revisar exceções sem abrir uma brecha geral?
- Que eventos serão registrados, por quanto tempo e com qual nível de detalhe? Como comunicar aos funcionários que o navegador é gerenciado?
- Como o time vai testar restauração de sessão depois de crash, geração e atualização de SBOM, e reversão de uma política que interrompa um fluxo de trabalho?
O Mozilla Firefox Enterprise pode fazer sentido quando a governança atual deixa uma lacuna real no navegador e há equipe para operar a infraestrutura necessária. Para organizações menores, a abordagem proporcional é primeiro inventariar políticas e ferramentas já disponíveis no navegador e no MDM. A versão 159 adiciona controles úteis; ela não transforma automaticamente o browser em uma solução completa de segurança, gestão de dispositivos ou conformidade.
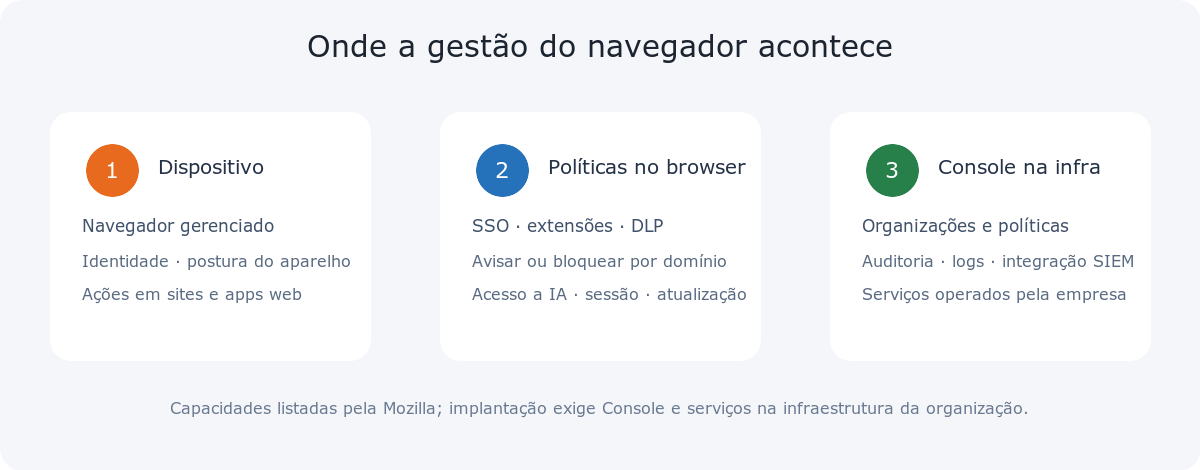
Resumo visual da arquitetura descrita pela Mozilla; a ilustração não representa uma captura da interface do produto.
