
 Software
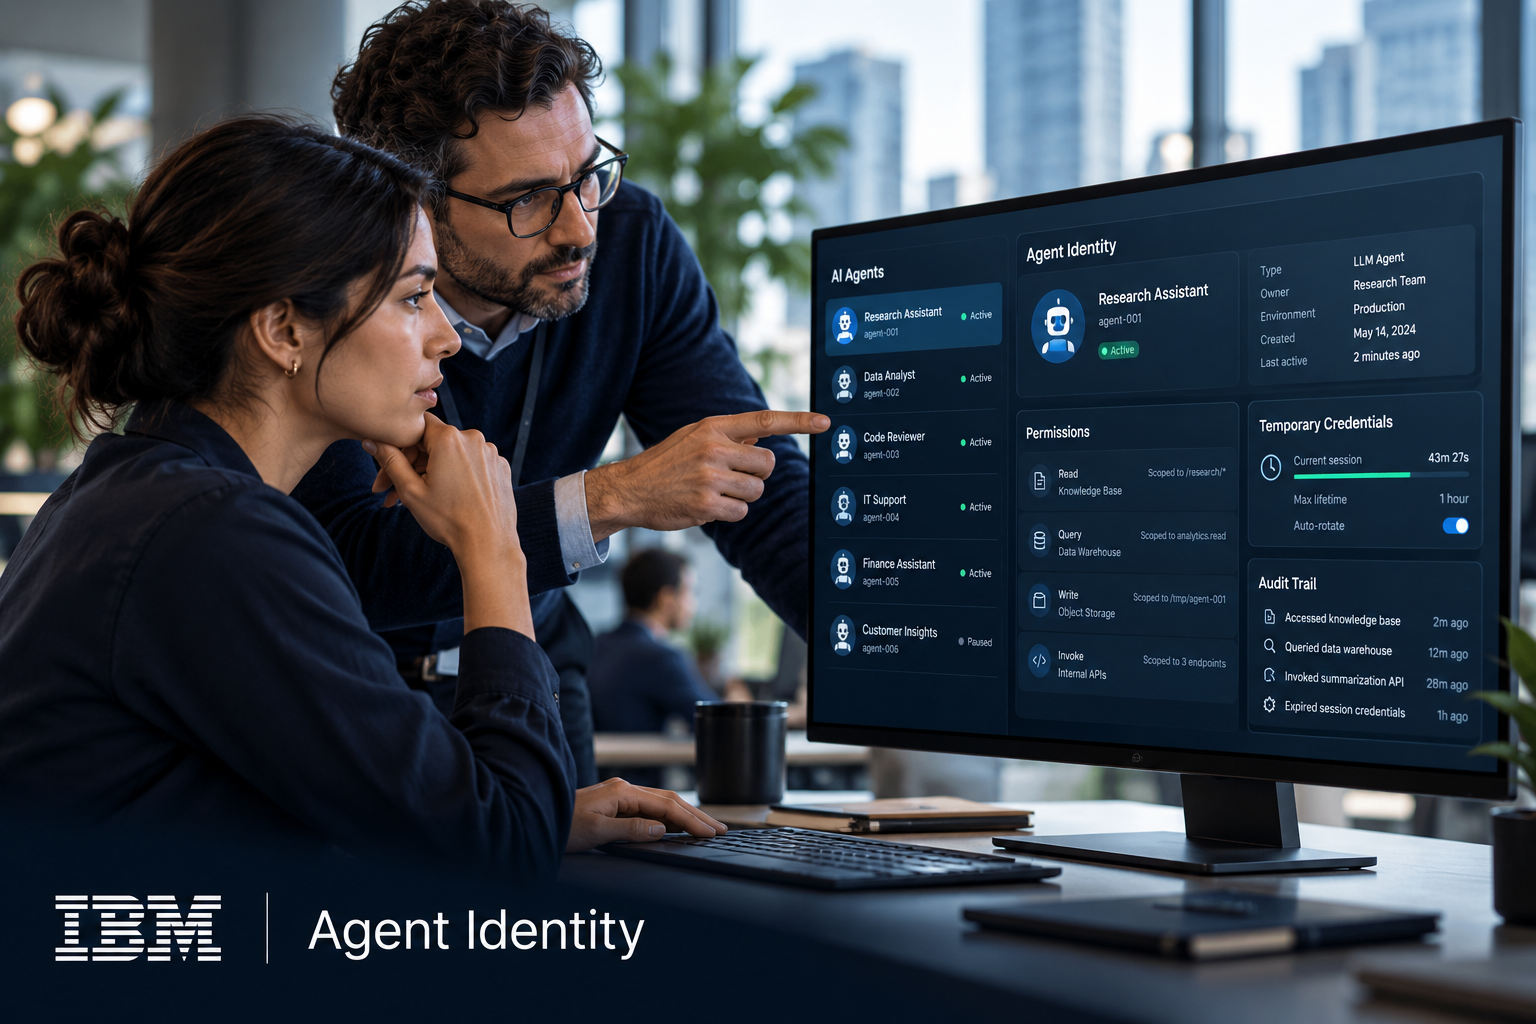
Se um agente de IA vai consultar dados ou executar ações em sistemas da empresa, ele precisa de identidade própria, acesso limitado, credenciais com prazo definido e uma trilha que permita revisar o que fez. Esse é o ponto central do anúncio que a IBM apresentou em 27 de outubro: tratar agentes como identidades digitais que precisam de dono, autoridade clara e controles de acesso.
O que a IBM anunciou
A IBM anunciou novas capacidades para administrar a identidade e o acesso de agentes empresariais. Segundo o comunicado da empresa sobre as novidades de TechXchange, o HashiCorp Vault passa a trabalhar com identidades de agentes e credenciais de curta duração, para limitar permissões e permitir revogar acessos. O registro de cada agente deve indicar quem é responsável por ele, seu estado no ciclo de vida e a autoridade que recebeu.
A IBM também descreve recursos no watsonx Orchestrate para descobrir agentes criados em diferentes plataformas, isolá-los e avaliar qualidade, precisão, conformidade e custo. Há uma diferença importante de disponibilidade: no anúncio, as funções de descoberta e contenção aparecem como tech preview; a avaliação é apresentada como disponível. A apresentação de disponibilidade geral do IBM Agent Identity, publicada em 26 de outubro, detalha o recurso de identidade. Os status se referem às ofertas da IBM, e não a um padrão universal para agentes.
Quatro controles para levar para qualquer projeto
A novidade interessa além de quem já usa produtos IBM. Ela reforça uma pergunta prática para qualquer equipe que esteja conectando agentes a APIs, bases de dados ou ferramentas internas: se o agente errar ou for comprometido, até onde ele consegue ir?
Antes de colocar um agente em produção, vale definir:
- Identidade e responsável: cada agente precisa ser identificável, ter um dono e poder ser desativado sem afetar outras integrações.
- Permissão mínima: liberar apenas as operações e os dados necessários para a tarefa. Uma credencial ampla compartilhada entre vários agentes dificulta conter um erro.
- Credenciais temporárias e aprovação: reduzir o tempo de validade dos acessos e exigir confirmação humana para ações sensíveis, como transferências, exclusões ou alterações irreversíveis.
- Registro, avaliação e interrupção: guardar chamadas de ferramentas, decisões e aprovações; testar o agente antes da implantação e monitorá-lo depois. A equipe também precisa saber como interromper a execução e revogar o acesso.
Essas medidas não eliminam erros nem substituem a segurança da aplicação. Elas tornam mais claro quem autorizou cada ação e reduzem o alcance de um comportamento inesperado. Para equipes que ainda estão experimentando, começar com leitura e tarefas reversíveis é uma forma mais controlada de validar o fluxo antes de conceder ações de escrita.
O avanço dos agentes, portanto, não depende só de modelos mais capazes. Depende de criar limites verificáveis para o que cada agente pode acessar e fazer — e de manter uma pessoa responsável por mudar esses limites quando necessário.
