
 IA
Para levar um agente de IA do protótipo à produção, uma equipe precisa decidir quem pode chamar cada modelo e ferramenta, como medir se o agente fez o trabalho certo e quem responde por custo e falhas. Um blueprint publicado pela AWS em 28 de outubro de 2026 reúne essas decisões numa arquitetura de referência para Amazon Bedrock AgentCore. A lição útil para empresas menores não é reproduzir toda a estrutura de várias contas, e sim estabelecer limites verificáveis antes de escalar.
O que a AWS publicou
O artigo técnico da AWS descreve uma plataforma de agentes para organizações com vários times. A equipe central mantém modelos aprovados, políticas e templates versionados; cada time de produto ou área de negócio opera seu próprio conjunto de agentes, ferramentas e dados dentro de limites definidos. A proposta federada tenta combinar padrões comuns com autonomia local, evitando que uma equipe central vire gargalo ou que cada time invente seus próprios controles.
A publicação não anuncia um novo modelo de IA. É uma implementação de referência — acompanhada de código no repositório Enterprise Agentic AI Platform Blueprint — que combina serviços existentes de AWS em um processo de implantação, operação e retirada de agentes. A AWS descreve quatro áreas: experiência de desenvolvimento, controle da plataforma, execução por equipe e garantia/operação. O detalhe importa para quem avalia a pauta: estamos falando de arquitetura e código de exemplo, não de um resultado independente que prove redução de custo ou aumento de produtividade.
Por que separar o acesso a modelos e ferramentas
Um agente pode fazer inferências com um modelo e também chamar ferramentas: consultar uma base, abrir um chamado, atualizar um sistema ou iniciar um fluxo. Se cada agente acessa diretamente qualquer modelo e serviço, a empresa perde visibilidade sobre dados enviados, permissões e gastos. A arquitetura da AWS separa esses caminhos em dois gateways.
O gateway de inferência aplica a lista de modelos e regiões autorizados, guardrails, identidade de execução e limites de uso. Isso permite atribuir consumo por time e impedir que um fluxo use um modelo fora da política definida. O gateway de ferramentas expõe somente alvos aprovados, usa autorização e papéis com privilégio mínimo e registra qual workload chamou cada ferramenta. A descrição da arquitetura pela AWS detalha esses controles, incluindo limites de tokens e orçamento por equipe.
A separação também ajuda durante uma revisão de incidente. Se um agente enviou dados a um modelo não autorizado, a pergunta é diferente de “qual ferramenta permitiu alterar um registro?”. Um inventário de chamadas e proprietários reduz a investigação a limites concretos: quem autorizou o modelo, qual agente invocou a ferramenta e em qual conta ou ambiente isso aconteceu.
Avaliar antes de liberar — e continuar medindo
O blueprint coloca uma etapa de avaliação no caminho entre desenvolvimento e produção. Cada versão deve demonstrar que chamadas permitidas funcionam, que acessos não autorizados são negados e que uma falha pode ser revertida. Para um agente de atendimento, por exemplo, os testes podem medir se ele encontra a resposta certa na base, se escolhe a ferramenta correta e se respeita a regra de não alterar um cadastro sem confirmação.
A documentação de avaliações do Amazon Bedrock AgentCore descreve métricas para conclusão de tarefas, precisão de ferramentas e critérios personalizados; a AWS informa que a avaliação também pode ser aplicada a agentes hospedados fora do AgentCore. Isso é mais útil do que medir apenas se a resposta “soa bem”: o teste precisa refletir o trabalho e os limites reais do processo.
A avaliação não substitui testes com pessoas nem elimina respostas erradas. Ela cria evidência repetível para comparar versões, revelar regressões e sustentar uma decisão de liberação. Mudanças em prompts, dados, ferramentas ou permissões podem alterar o comportamento, portanto a coleção de testes deve evoluir com o caso de uso.
O que uma empresa menor pode aproveitar
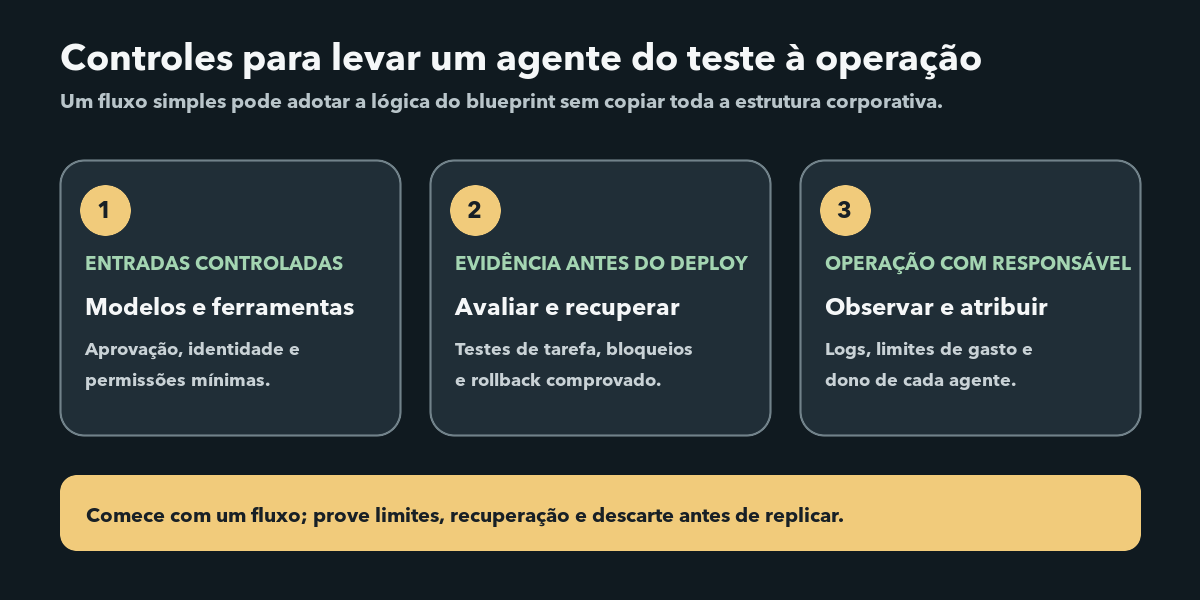
Uma equipe com um único agente provavelmente não precisa criar a hierarquia de contas, times de plataforma e observabilidade centralizada que a AWS desenha para organizações grandes. Pode, porém, aplicar os mesmos princípios com processos menores:
- Limite a tarefa e os acessos. Especifique que problema o agente resolve, quais dados consulta e quais ações pode executar. Comece com leitura quando uma alteração puder afetar cliente, dinheiro ou operação.
- Mantenha uma lista aprovada. Registre o modelo usado, as ferramentas disponíveis, os responsáveis e as permissões. Faça a aplicação pedir acesso por um serviço ou função controlada, em vez de entregar credenciais amplas ao agente.
- Teste o caminho permitido e o proibido. Guarde exemplos de solicitações e resultados esperados. Inclua casos em que o agente deve recusar, pedir confirmação ou não encontrar dados. Defina uma forma de voltar à versão anterior.
- Atribua operação e custo. Registre solicitações, ferramentas chamadas, erros e consumo por caso de uso. Defina quem acompanha alertas e quem pode interromper o agente.
Esses passos complementam as recomendações de IA generativa nas empresas sobre escolher tarefas e revisar resultados. Se a automação atuar no fluxo de desenvolvimento, também vale comparar com o que já publicamos sobre GitHub Agentic Workflows, outra forma de inserir agentes em etapas operacionais com revisão e limites.
Limites do blueprint e próximos passos
A implementação é específica à AWS e seu artigo informa que a implantação e os recursos estão baseados na região eu-west-1, na Irlanda. A própria AWS recomenda levantar evidências de disponibilidade, segurança, carga, rollback, observabilidade e remoção de recursos quando a empresa troca componentes, usa outra região ou amplia a instalação. Portanto, o código de exemplo não deve ser tratado como configuração pronta para qualquer conta, país ou política de dados.
O próximo passo razoável não é migrar toda a infraestrutura: escolha um fluxo de baixo risco, documente seus dados e ferramentas, estabeleça três ou quatro testes de aceitação e acompanhe custo e falhas durante um piloto. Se o agente não consegue demonstrar que faz a tarefa e respeita os limites, ele ainda não está pronto para executar essa tarefa em produção. O blueprint da AWS torna explícito que governança, avaliação e operação fazem parte do produto — tanto quanto o modelo escolhido.
