
 Software
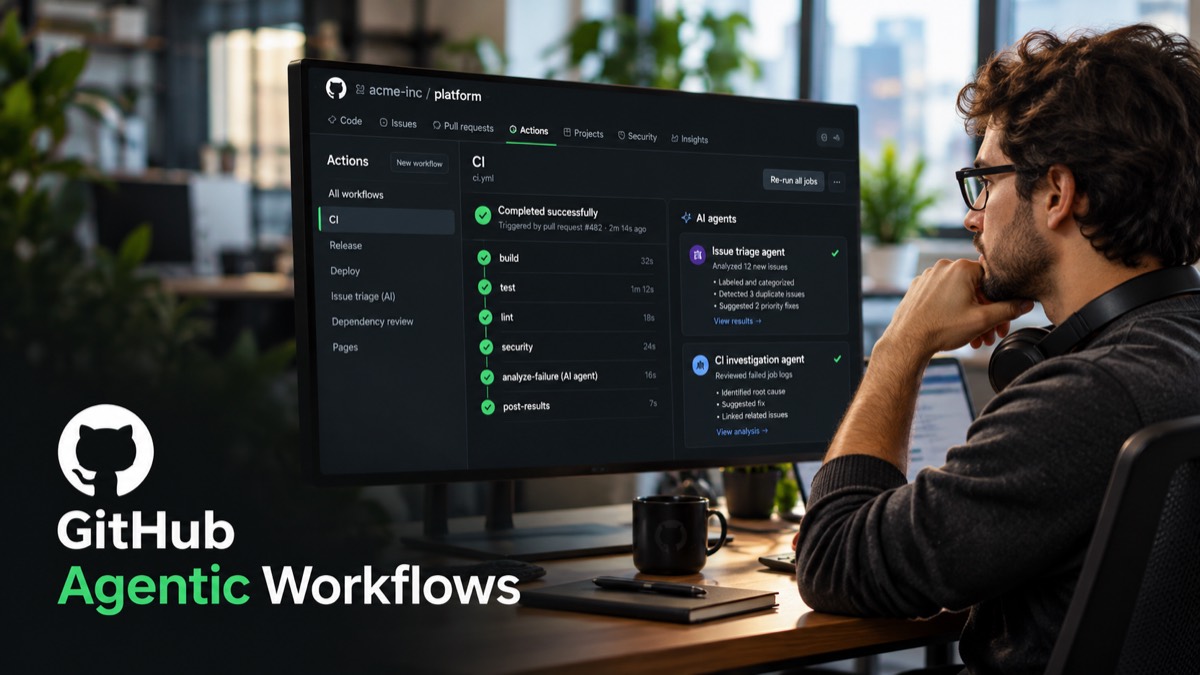
O GitHub Agentic Workflows chegou à disponibilidade geral em 28 de outubro. A ferramenta permite descrever em Markdown tarefas que precisam de interpretação — como classificar issues, investigar falhas de CI e atualizar documentação — e executá-las com agentes de IA dentro do GitHub Actions. Para equipes de software, a novidade torna mais simples testar automações que exigem contexto sem trocar os processos determinísticos de build, teste e deploy.
O que muda na prática
Em vez de escrever toda a lógica de uma tarefa ambígua em scripts e regras fixas, a equipe descreve o objetivo em linguagem natural num arquivo Markdown. Um cabeçalho em YAML define gatilhos, permissões, ferramentas e o mecanismo de IA; a extensão gh aw valida e compila esse arquivo para um workflow padrão do GitHub Actions. A documentação oficial do projeto lista usos como triagem de issues, revisão de código e manutenção de documentação.
Isso pode ajudar quando o trabalho começa com sinais incompletos: entender por que uma integração contínua falhou, agrupar chamados parecidos ou preparar uma atualização de documentação. A automação pode investigar e propor uma resposta; tarefas que precisam produzir sempre o mesmo resultado — compilar, rodar testes, aplicar lint ou fazer deploy — continuam mais adequadas a etapas tradicionais do Actions.
Disponibilidade e custos
O GitHub informou que a disponibilidade geral vale para GitHub Free, Team e Enterprise. A ferramenta é um projeto de código aberto do GitHub Next, e cada workflow pode usar GitHub Copilot ou outro agente compatível. Há um detalhe de licença: usar o mecanismo padrão, GitHub Copilot CLI, exige uma licença Copilot.
A versão estável também inclui opções de roteamento de modelos, escolha de provedor por workflow, suporte a ARC e Docker-in-Docker para runners próprios e uma previsão de orçamento mais completa. São recursos que podem importar para organizações com políticas de execução e custos já estabelecidas; não significam que toda execução de agente terá custo ou resultado previsível.
As proteções ajudam, mas não substituem revisão
O agente opera com permissões somente de leitura por padrão, dentro de um contêiner isolado e atrás do Agent Workflow Firewall. Saídas que podem alterar o GitHub passam por um fluxo separado de validação e detecção de ameaças. A arquitetura de segurança publicada pelo GitHub explica essas camadas e também ressalta que configuração, permissões, credenciais e código personalizado continuam sendo responsabilidades de quem implanta.
Por isso, “disponibilidade geral” não deve ser lida como autorização para entregar produção a um agente. Um começo prudente é escolher uma tarefa pequena, num único repositório, limitar ferramentas e permissões, manter as propostas sujeitas à revisão humana e medir acerto, tempo economizado, custo e retrabalho. A anunciação da versão geral descreve os casos de uso, planos atendidos e mudanças do lançamento.
Para empresas que já usam GitHub Actions, a mudança principal é ter um formato mais estruturado para experimentar agentes em tarefas que exigem investigação. A melhor candidata não é a mais impressionante: é uma atividade repetitiva, de baixo risco e cujo resultado ainda possa ser conferido antes de afetar clientes ou sistemas.
