
 Software
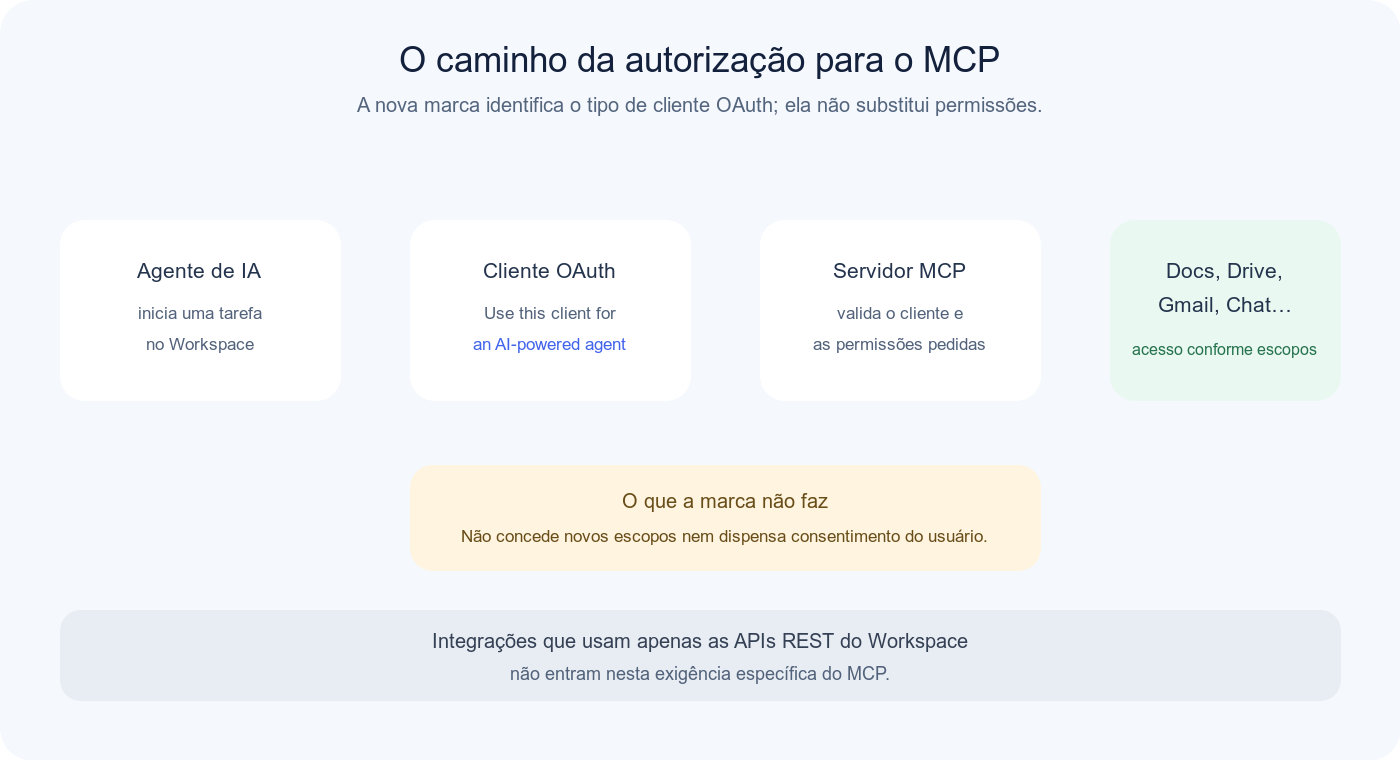
A partir de 11 de novembro de 2026, os servidores MCP do Google Workspace começarão a rejeitar conexões cujo cliente OAuth não esteja identificado como cliente de agente de IA. Se sua empresa usa MCP para conectar um agente a Gmail, Drive, Docs, Calendar, Chat, Sheets ou Slides, revise o OAuth client do projeto no Google Auth Platform e marque “Use this client for an AI-powered agent” antes do prazo. Integrações que usam somente as APIs REST tradicionais do Workspace não são afetadas.
O anúncio foi publicado pelo Google em 12 de outubro de 2026. A mudança pede que o tipo de cliente OAuth corresponda ao uso feito da conexão MCP; ela não concede novas permissões aos arquivos ou caixas de correio. Escopos, consentimento e controles de acesso continuam valendo.
O que muda em 11 de novembro
MCP é uma forma padronizada de um agente de IA consultar ferramentas e fontes externas. No Workspace, isso permite que um cliente compatível faça operações em serviços como Drive, Docs, Gmail, Calendar e Chat. Os servidores também cobrem Sheets e Slides, embora a disponibilidade de cada serviço varie; algumas integrações ainda fazem parte do Developer Preview.
Nas notas oficiais do Google Workspace, o Google diz que, a partir de 11 de novembro, solicitações MCP serão recusadas se o OAuth client não estiver marcado como agente. A partir de 12 de novembro, clientes que continuarem sem essa classificação não poderão chamar os servidores MCP. Na prática, uma conexão que funciona hoje pode parar de funcionar para o fluxo de agente, mesmo que o restante do aplicativo continue saudável.
A exigência é específica a MCP. Aplicações que chamam as APIs REST do Google Workspace sem usar os servidores MCP não precisam mudar por causa deste aviso. Isso importa para empresas que têm integrações antigas, automações internas e novos agentes no mesmo projeto: identificar qual caminho cada funcionalidade usa evita uma migração desnecessária.
A marca do cliente não substitui as permissões
Marcar o cliente é uma declaração de que aquele OAuth client será usado por um agente. Não é uma autorização geral para ler ou enviar dados. O agente continua limitado pelos escopos solicitados, pelo consentimento concedido e pelas políticas da organização. Uma classificação correta também não torna seguro um agente que tem acesso excessivo ou executa ações sem revisão.
O guia de configuração do Google Workspace MCP orienta a criar um cliente OAuth próprio e marcar a opção de agente durante a configuração. Se o mesmo cliente atende funcionalidades com agente e recursos comuns, o Google recomenda separar os fluxos: mantenha o cliente atual para os recursos não agentivos e crie outro para o agente. Assim, uma alteração feita para habilitar MCP não amplia inadvertidamente o escopo de toda a aplicação.
Este artigo sobre APIs e integrações explica o papel de uma API tradicional e as decisões de autenticação e falha que ainda se aplicam. MCP muda a maneira como um agente descobre e aciona ferramentas; não elimina a necessidade de definir quem pode acessar cada dado.
O que equipes devem revisar agora
Comece inventariando conexões em clientes de IA, automações próprias, conectores de terceiros e ambientes de desenvolvimento. Para cada uma, confirme se o endereço usado é um servidor MCP do Workspace ou uma API REST. Registre o projeto Google Cloud, o OAuth client ID, os serviços acessados, os escopos e a equipe responsável. A documentação de configuração do servidor MCP do Drive e a do servidor MCP do Docs ajudam a reconhecer essas configurações.
Depois, verifique no Google Auth Platform se o cliente que faz chamadas MCP está marcado para agentes. Se ele também atende a integrações não agentivas, planeje clientes separados e atualize apenas o conector de IA. Teste o novo fluxo com uma conta de baixo privilégio: confirme leitura e escrita previstas, valide que escopos não cresceram e verifique logs de autenticação. Faça isso antes de 11 de novembro, reservando tempo para atualizar secrets e redirect URIs caso seja necessário criar um cliente novo.
Há uma exceção operacional relevante: segundo o guia geral de configuração, o cliente OAuth padrão que o Apps Script gerencia não pode receber essa marcação. Um projeto Apps Script que precise acessar MCP deve usar um cliente OAuth separado, configurado conforme o guia, em vez de presumir que o padrão continuará funcionando. Clientes baseados em service account com delegação em todo o domínio seguem um caminho diferente, pois não são gerenciados na mesma tela de clientes OAuth; confirme a configuração específica na documentação antes de mudar uma integração dessas.
O que não dá para concluir do anúncio
A classificação “agentic” não significa que o Google esteja abrindo automaticamente todos os dados do Workspace para qualquer agente. O acesso continua sujeito às autorizações OAuth e à conta conectada. Da mesma forma, o aviso não exige que toda empresa adote MCP ou migre integrações REST para esse formato. É uma mudança de compatibilidade para quem já usa, ou pretende usar, os servidores MCP.
Para organizações que avaliam agentes, vale combinar a revisão técnica com regras para dados e supervisão: quais caixas, pastas e calendários o agente realmente precisa acessar; quais ações podem ser executadas; e quando uma pessoa deve confirmar o envio ou alteração. O guia de IA generativa nas empresas reúne cuidados que continuam importantes quando um modelo passa de responder perguntas a operar ferramentas conectadas.
O passo imediato é simples: separar clientes OAuth por finalidade quando necessário, atualizar os conectores de agente e testar o acesso antes do prazo. Se nenhuma integração usa os servidores MCP do Workspace, este anúncio não exige mudança nas chamadas REST existentes.
