
 Notícias
Resposta curta: a janela entre corrigir uma falha e fazer a correção chegar à maioria dos usuários — o chamado patch gap — pode se tornar mais perigosa quando modelos de IA ajudam a analisar mudanças de código. Em publicação de 29 de outubro de 2026, a Mozilla afirma que a equipe do Firefox corrigiu e enviou mais de sete vezes o número de falhas de segurança que enviou no mesmo período de 2025, com apoio de modelos avançados. O número é um relato da própria empresa, não uma medição independente nem uma promessa de que equipes menores reproduzirão o resultado. A lição prática é mais ampla: corrigir rápido ajuda, mas o risco só cai de fato quando a versão corrigida é distribuída e instalada.
O que é o patch gap
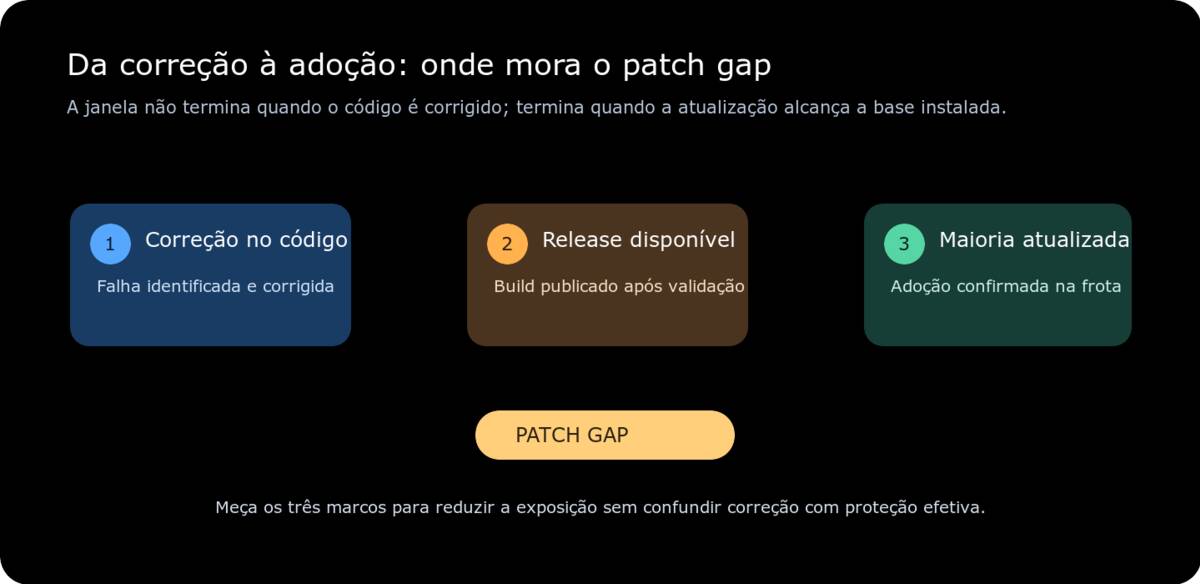
Uma correção pode aparecer primeiro no repositório, depois passar por testes, ser incorporada a uma versão e, por fim, ser instalada nos dispositivos. Entre esses marcos, a base continua usando versões vulneráveis. A Mozilla chama de patch gap o período que começa quando a correção entra no código e termina quando ela está implantada para a maioria dos usuários.
Em software aberto, a mudança pode revelar pistas sobre o defeito corrigido. Um atacante pode comparar versões, localizar o trecho alterado e tentar reconstruir a vulnerabilidade. A Mozilla observa que esse trabalho já existia antes da IA; a novidade, segundo seu relato, é que modelos podem reduzir o tempo e a especialização necessários para analisar correções. Isso não significa que toda atualização exponha automaticamente uma falha explorável. O risco depende do tipo de vulnerabilidade, da informação que a mudança revela, da disponibilidade de versões antigas e da velocidade de adoção.
A publicação também diz que a equipe observou o modelo GLM 5.3 identificar algumas falhas associadas a correções descobertas por modelos mais capazes, e que o modelo foi menos eficaz quando o teste de regressão não estava disponível. Esse é um achado reportado pela Mozilla no contexto do Firefox; o texto não apresenta um estudo independente, taxas de sucesso ou uma comparação controlada entre produtos. Vale tratá-lo como sinal operacional, não como prova de que qualquer modelo consegue explorar qualquer patch.
O que a Mozilla está mudando
A Mozilla descreve três medidas em andamento no Firefox. Primeiro, reduziu pela metade o ciclo de lançamento e passou a disponibilizar novas versões semanalmente. Segundo, voltou a reter certos testes de regressão até que a correção correspondente chegue aos usuários, quando compartilhar o teste poderia tornar mais simples deduzir o defeito. Terceiro, afirma que está analisando commits para encontrar falhas novas antes de elas chegarem à versão estável.
A empresa também propõe coordenar a publicação de classes diferentes de correções para que as janelas de exposição não se sobreponham. A ideia depende das camadas de isolamento já existentes no Firefox: quando um ataque exige combinar mais de uma falha, evitar que todas as correções relacionadas fiquem publicamente identificáveis ao mesmo tempo pode elevar o trabalho necessário para explorá-las. A própria Mozilla diz que essa mudança exige coordenação e será feita com cuidado para não atrasar o trabalho de correção.
Esses mecanismos foram descritos para um navegador com ciclos de release, sandbox e infraestrutura próprios. Não são uma receita para reter patches em qualquer sistema. A orientação de gestão do NIST SP 800-40 Rev. 4 trata a gestão de patches como um processo de identificar, priorizar, adquirir, instalar e verificar atualizações. Para a maioria das empresas, a prioridade continua sendo encurtar e medir esse processo, sem criar uma política de divulgação que deixe clientes expostos por mais tempo.
O que equipes de produto podem fazer
Comece registrando quatro tempos, em vez de acompanhar somente a data em que o desenvolvedor concluiu a correção: quando o problema foi identificado; quando o patch foi revisado e integrado; quando a versão corrigida foi disponibilizada; e quando a maioria dos ambientes realmente atualizou. Essa linha de base mostra onde a demora acontece. Se o gargalo está em testes, automatize verificações repetitivas sem eliminar a revisão humana em mudanças de alto risco. Se está na distribuição, examine atualização automática, comunicação aos clientes, compatibilidade e rollback. Se está na adoção, ofereça versões suportadas e visibilidade sobre instalações antigas.
A página de avisos de segurança da Mozilla mostra como o Firefox publica avisos e correções por versão. O processo documentado pela Mozilla para aprovar e integrar correções de segurança também deixa claro que divulgação e lançamento podem seguir controles específicos. Para equipes com software próprio, isso sugere revisar quem pode acessar um relato, como releases confidenciais são validados e quando detalhes técnicos devem ser publicados — sempre em função do risco e dos contratos com clientes.
Automação de análise pode ajudar a localizar código afetado e a priorizar atualização, mas alertas precisam de contexto. Em pauta anterior, mostramos o scanner do GitHub voltado a aplicações com agentes de IA; outra explicou como a análise de alcançabilidade do Dependabot diferencia uma dependência presente de uma função vulnerável que o código realmente alcança. Essas ferramentas ajudam a reduzir ruído, mas não substituem a entrega de uma versão corrigida nem a confirmação de que ela entrou em uso.
O limite do dado de “sete vezes”
O resultado citado pela Mozilla é expressivo, mas não informa quantas vulnerabilidades existiam no total, quais critérios definem “correção de segurança”, o esforço humano envolvido ou se houve mudança no método de contagem em relação a 2025. O texto atribui o aumento ao trabalho dos engenheiros do Firefox e ao acesso antecipado a modelos de Anthropic e OpenAI, mas não isola quanto veio da IA. Também não demonstra que modelos atuais atinjam o mesmo resultado em qualquer base de código.
Portanto, a decisão não é simplesmente “adotar IA para corrigir mais”. É perguntar se a equipe consegue encontrar, revisar, corrigir, testar, liberar e distribuir falhas em um ritmo compatível com o risco. Para clientes da Pump, um indicador útil é o tempo entre o patch aprovado e a atualização confirmada nos ambientes atendidos, acompanhado por cobertura de versões suportadas, falhas de atualização e tempo de rollback. Acelerar a primeira etapa é valioso; encurtar toda a janela é o que protege usuários.
