 Segurança
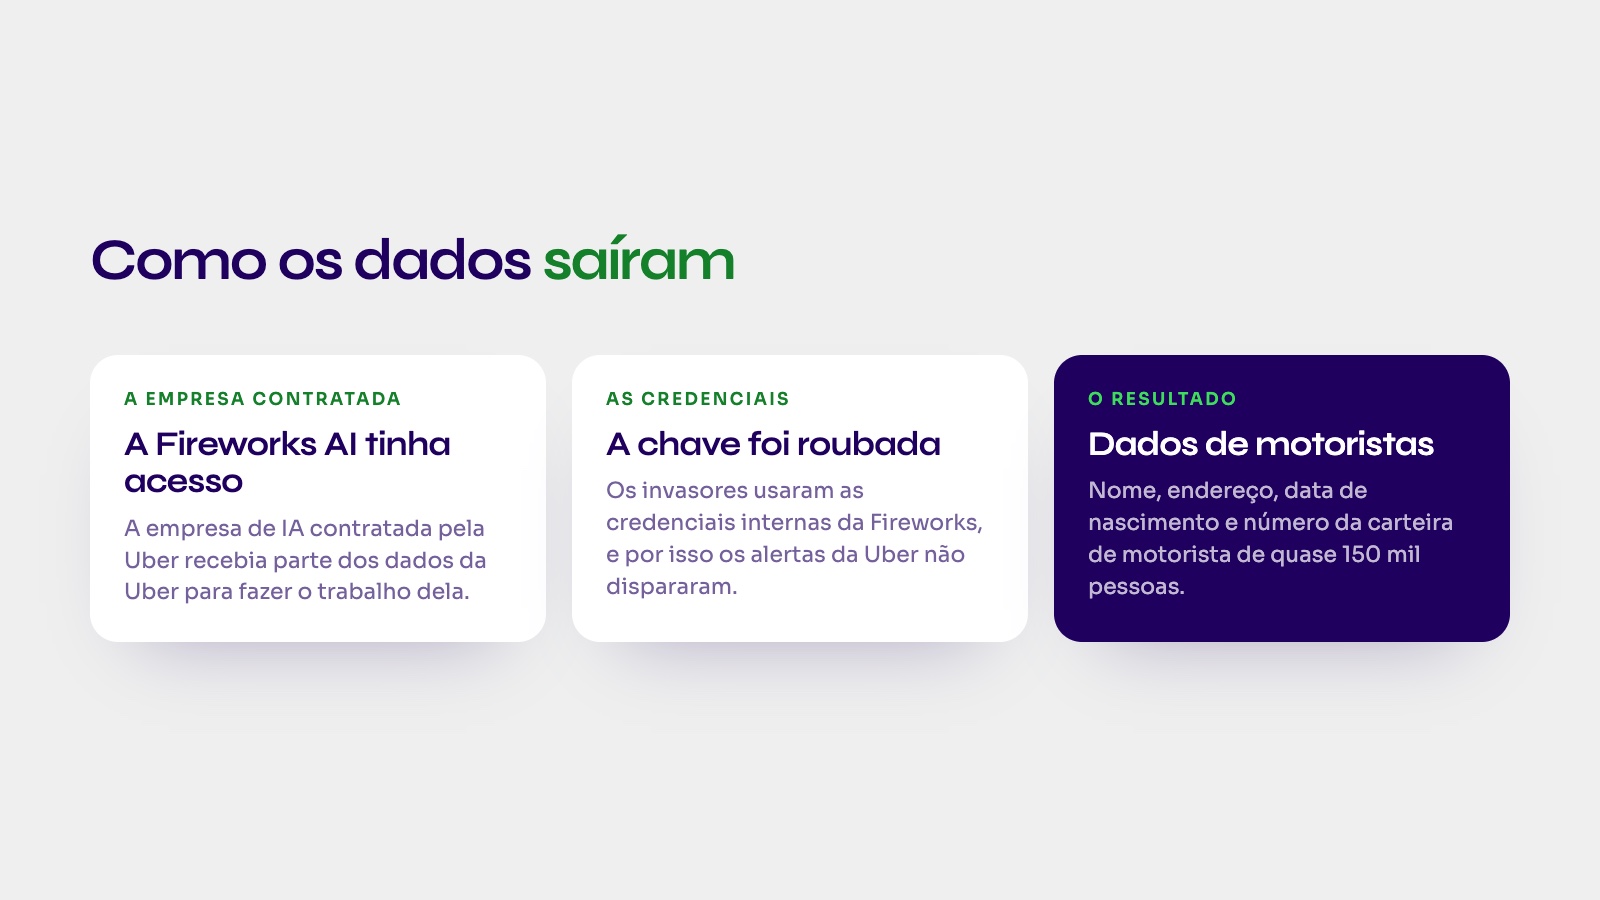
A Uber confirmou que invasores roubaram dados de motoristas: nome, endereço, data de nascimento e número da carteira de motorista. A empresa informou à procuradoria do estado americano do Oregon que notificou 149.346 pessoas.
O detalhe que importa: os invasores não entraram pelos sistemas da Uber. Entraram por uma empresa contratada por ela.
Como aconteceu
A Uber usa a Fireworks AI, uma empresa que dá acesso a modelos de IA, e para isso a Fireworks tinha acesso a parte dos dados da Uber. Em outubro, a Fireworks sofreu uma invasão. Com as credenciais internas dela, os invasores chegaram aos dados da Uber.
A Fireworks avisou a Uber em 9 de outubro. Segundo a Uber, os alertas de segurança dela não dispararam, justamente porque o acesso veio com as credenciais de uma empresa autorizada.
Por que isso não é só problema da Uber
Todo sistema hoje conversa com outros: o serviço de pagamento, o de e-mail, a ferramenta de atendimento, a IA que lê documentos. Essa conversa acontece por API, e cada serviço conectado recebe uma chave de acesso aos seus dados.
Cada chave é uma porta. Se a empresa do outro lado for invadida, quem roubar a chave dela entra pela porta que você abriu, e para o seu sistema parece um acesso normal.
Pela LGPD, a lei de proteção de dados, a responsabilidade pelos dados dos seus clientes continua sendo da sua empresa, mesmo quando o vazamento acontece na empresa contratada.
O que perguntar sobre cada serviço ligado ao seu sistema
- Que dados ele recebe? Só o necessário para o trabalho dele. Se a IA só precisa ler o pedido, não precisa do CPF do cliente.
- O que a chave dele permite? Uma chave que só lê é menos perigosa do que uma que lê e altera tudo.
- Como você fica sabendo de um problema? O contrato deve dizer em quanto tempo a empresa avisa se for invadida.
- Quanto tempo leva para cortar o acesso? Trocar ou cancelar uma chave tem que ser um gesto rápido, que alguém da sua equipe sabe fazer.
Fontes: TechCrunch e comunicado de segurança da Fireworks AI.